Domain vorratsflasche.de kaufen?
Wir ziehen mit dem Projekt
vorratsflasche.de um.
Sind Sie am Kauf der Domain
vorratsflasche.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain vorratsflasche.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Augenspülstation 2x0,5l H290xB228xT80ca.mm Haltbarkeit 3 Jahre(ungeöff. Flasche)mit 2 Flaschen, gefüllt · Wandhalterung mit 2 x 0,5-l-Augenspülflasche und integriertem Piktogramm und Spiegel · für Arbeitsplätze, an denen eine länge Spülzeit erforderlich ist Weitere technische Eigenschaften: · Ausführung: inkl. Wandhalterung, Piktogramm, Spiegel · Haltbarkeit: 3 Jahre(ungeöffnete Flasche) · prüfpflichtig: ja52,49 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
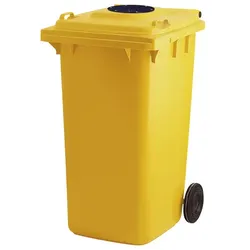
Mülltonne ESE Container mit Glasrosette 240 L Gelb Behälter für GlasKunststoff Container mit in dem Deckel einen Gummi Rose tte für Glas. Der Durchmesser der Einwurföffnung beträgt 16,3 cm. Wenn nicht -sofort lieferbar- ist die Lieferzeit 5-10 Tage.184,85 €*Versand: 90,25 €Sichere Weiterleitung zum Anbieter
-
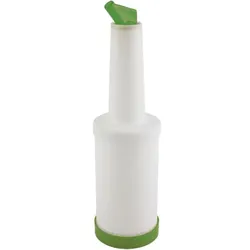
APS Dosier-/Vorratsflasche Kunststoff, Inhalt 1 Liter, grün4-teilig: Behälter + Flaschenhals + Schraubdeckel + Ausgießer ø 11 mm mit Luftzufuhr für gezieltes Ausgießen, zum Dosieren und Aufbewahren, abnehmbarer Boden dient als Deckel Inhalt (l): 1 Höhe (mm): 330 ø (mm): 95 Farbe: grün Material: Kunststoff6,91 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Brauneder, Margit: Auf VorratAuf Vorrat , Gutes für den Vorratsschrank Alltagstaugliche Methoden zum Haltbarmachen wie Fermentieren, Einkochen, Einlegen, Einsalzen und Trocknen von Obst, Gemüse und Kräutern: Glas für Glas gut aufbewahrt. Kraut und Rüben, reife Tomaten, Himbeeren und Heidelbeeren: Wer heute fermentiert oder einkocht, kann Kimchi aus regionalem Chinakohl oder Rosensirup aus dem eigenen Garten auch im Winter genießen. Die Autorinnen zeigen viele altbewährte und ressourcenschonende Küchentechniken, um nachhaltig, gesund und verdauungsfreundlich haltbar zu machen. Klassiker und neue Rezepte mit positiven gesundheitlichen Wirkungen werden in einfachen Anleitungen dargestellt: Fermentieren von Gemüse und Früchten, Nüssen, Kombucha und Kefir, das Einkochen von Marmeladen, Gelees und Chutneys, Einsalzen, Einlegen in Essig und Ansetzen verschiedener Sirupe und Essiggetränke. Für den Geschmack von reifen Früchten und Gemüse, zum Selbergenießen oder Verschenken. , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20230622, Autoren: Brauneder, Margit~Buchart, Karin, Fotograph: Brauer, Michael, Seitenzahl/Blattzahl: 256, Keyword: Kimchi; Küchentechniken; Kombucha; Gesundheit; Konservierungsmethoden; Marmelade; Sauerkraut; Einlegen; Gemüse einlegen; Kefir, Fachschema: Kochen / Biologisch, alternativ, Trennkost, Vollwertkost~Kochen / Einmachen, Einlegen, Einkochen, Fachkategorie: Kochen: Rezepte und Anleitungen~Kochen: Konservieren und Einfrieren, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 177, Höhe: 24, Gewicht: 778, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was gehört zum Glas Container?
Zum Glascontainer gehören alle Arten von Glasverpackungen, wie zum Beispiel Flaschen, Gläser, Behälter und auch Trinkgläser. Auch Glasdeckel und -verschlüsse können in den Glascontainer entsorgt werden. Es ist wichtig, dass das Glas sauber und frei von Verunreinigungen ist, damit es recycelt werden kann. Nicht zum Glascontainer gehören hitzebeständiges Glas wie z.B. Ceranglas, Glühbirnen, Spiegel oder Fensterglas, da diese speziell entsorgt werden müssen. Es ist wichtig, dass das Glas vor dem Einwurf in den Container nicht zerbrochen wird, um Verletzungsgefahr zu vermeiden. **
-
Welches Glas in welchen Container?
Welches Glas in welchen Container? Es ist wichtig, Glas je nach Farbe und Art richtig zu trennen, um eine effiziente Recyclingpraxis zu gewährleisten. Klarglas, wie z.B. Trinkgläser oder Konservengläser, gehört in den Container für Weißglas. Buntglas, wie z.B. grüne oder braune Flaschen, sollte in den Container für Buntglas gegeben werden. So wird sichergestellt, dass das Glas effektiv recycelt werden kann und die Umwelt geschont wird. Es ist ratsam, sich an die örtlichen Recyclingrichtlinien zu halten, um eine korrekte Entsorgung sicherzustellen. **


Ist Glas ein Kunststoff?
Nein, Glas ist kein Kunststoff. Kunststoffe sind organische Polymere, die aus wiederholenden Moleküleinheiten bestehen, während Glas aus anorganischen Materialien wie Siliziumdioxid hergestellt wird. Glas hat eine amorphe Struktur, während Kunststoffe eine kristalline oder halbkristalline Struktur haben können. Zudem hat Glas eine höhere Härte und Temperaturbeständigkeit im Vergleich zu den meisten Kunststoffen. Letztendlich sind Glas und Kunststoffe unterschiedliche Materialien mit unterschiedlichen Eigenschaften und Herstellungsprozessen. **
In welchen Container kommt Schwarzes Glas?
In welchen Container kommt Schwarzes Glas? Schwarzes Glas gehört in den Altglascontainer, da es wie alle anderen Glasarten recycelbar ist. Beim Recyclingprozess wird das schwarze Glas eingeschmolzen und zu neuen Glasprodukten wie Flaschen oder Gläsern verarbeitet. Es ist wichtig, schwarzes Glas vom Restmüll zu trennen, um Ressourcen zu schonen und die Umwelt zu schützen. Achten Sie darauf, dass das schwarze Glas sauber und ohne Fremdkörper wie Deckel oder Etiketten entsorgt wird, um eine reibungslose Wiederverwertung zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
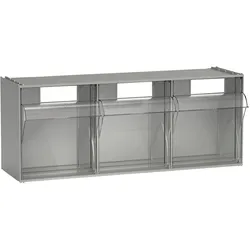
Practibox, Container, Kipp-BehälterDer Kipp-Behälter Practibox von Werkstarck ist eine praktische Lösung für die Aufbewahrung und Organisation von Materialien in verschiedenen Umgebungen. Hergestellt aus robustem Kunststoff, bietet dieser Behälter eine transparente Sicht auf den Inhalt, was die Identifikation und den Zugriff auf die gelagerten Gegenstände erleichtert. Mit einem durchdachten Design, das sowohl Funktionalität als auch Benutzerfreundlichkeit in den Vordergrund stellt, ist der Practibox ideal für Werkstätten, Lagerhäuser oder sogar für den Einsatz im Haushalt. Die Kippfunktion ermöglicht ein einfaches Entnehmen der Inhalte, während die kompakte Grösse eine platzsparende Lagerung gewährleistet. Der Behälter ist in einem neutralen Grauton gehalten, der sich nahtlos in verschiedene Umgebungen einfügt und eine ansprechende Ästhetik bietet. - Kippfunktion für einfachen Zugriff auf Inhalte - Transparente Bauweise zur schnellen Identifikation des Inhalts - Robustes Kunststoffmaterial für Langlebigkeit und Stabilität.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Augenspülstation 2x0,5l H290xB228xT80ca.mm Haltbarkeit 3 Jahre(ungeöff. Flasche)mit 2 Flaschen, gefüllt · Wandhalterung mit 2 x 0,5-l-Augenspülflasche und integriertem Piktogramm und Spiegel · für Arbeitsplätze, an denen eine länge Spülzeit erforderlich ist Weitere technische Eigenschaften: · Ausführung: inkl. Wandhalterung, Piktogramm, Spiegel · Haltbarkeit: 3 Jahre(ungeöffnete Flasche) · prüfpflichtig: ja52,49 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Mülltonne ESE Container mit Glasrosette 240 L Gelb Behälter für GlasKunststoff Container mit in dem Deckel einen Gummi Rose tte für Glas. Der Durchmesser der Einwurföffnung beträgt 16,3 cm. Wenn nicht -sofort lieferbar- ist die Lieferzeit 5-10 Tage.184,85 €*Versand: 90,25 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
APS Dosier-/Vorratsflasche Kunststoff, Inhalt 1 Liter, grün4-teilig: Behälter + Flaschenhals + Schraubdeckel + Ausgießer ø 11 mm mit Luftzufuhr für gezieltes Ausgießen, zum Dosieren und Aufbewahren, abnehmbarer Boden dient als Deckel Inhalt (l): 1 Höhe (mm): 330 ø (mm): 95 Farbe: grün Material: Kunststoff6,91 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Brauneder, Margit: Auf VorratAuf Vorrat , Gutes für den Vorratsschrank Alltagstaugliche Methoden zum Haltbarmachen wie Fermentieren, Einkochen, Einlegen, Einsalzen und Trocknen von Obst, Gemüse und Kräutern: Glas für Glas gut aufbewahrt. Kraut und Rüben, reife Tomaten, Himbeeren und Heidelbeeren: Wer heute fermentiert oder einkocht, kann Kimchi aus regionalem Chinakohl oder Rosensirup aus dem eigenen Garten auch im Winter genießen. Die Autorinnen zeigen viele altbewährte und ressourcenschonende Küchentechniken, um nachhaltig, gesund und verdauungsfreundlich haltbar zu machen. Klassiker und neue Rezepte mit positiven gesundheitlichen Wirkungen werden in einfachen Anleitungen dargestellt: Fermentieren von Gemüse und Früchten, Nüssen, Kombucha und Kefir, das Einkochen von Marmeladen, Gelees und Chutneys, Einsalzen, Einlegen in Essig und Ansetzen verschiedener Sirupe und Essiggetränke. Für den Geschmack von reifen Früchten und Gemüse, zum Selbergenießen oder Verschenken. , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20230622, Autoren: Brauneder, Margit~Buchart, Karin, Fotograph: Brauer, Michael, Seitenzahl/Blattzahl: 256, Keyword: Kimchi; Küchentechniken; Kombucha; Gesundheit; Konservierungsmethoden; Marmelade; Sauerkraut; Einlegen; Gemüse einlegen; Kefir, Fachschema: Kochen / Biologisch, alternativ, Trennkost, Vollwertkost~Kochen / Einmachen, Einlegen, Einkochen, Fachkategorie: Kochen: Rezepte und Anleitungen~Kochen: Konservieren und Einfrieren, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 177, Höhe: 24, Gewicht: 778, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rust, Hildegard: Vorrat haltenVorrat halten , Einkaufen, Kühlen, Gefrieren, Einmachen, Lagern, Trocknen und Dörren, Einsalzen, Räuchern, Alkoholische Gärung, Milchsäuregärung. Mit bewährten Rezepten zur Gemüse-, Obst-, Milch-und Fleischverarbeitung , Zündungssätze > Zünd- & Glühanlagen , Erscheinungsjahr: 201107, Produktform: Leinen, Autoren: Rust, Hildegard, Seitenzahl/Blattzahl: 319, Abbildungen: 300 Farbbilder, Fachschema: Haushalt (privat)~Kochen / Einmachen, Einlegen, Einkochen~Konserve~Konservierung (Lebensmittel), Warengruppe: HC/Essen und Trinken/Allgemeines/Lexika, Fachkategorie: Kochen: Konservieren und Einfrieren, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Knürr Verlag, Verlag: Knürr Verlag, Verlag: Alois Knrr Verlags und Medien GmbH, Länge: 290, Breite: 178, Höhe: 25, Gewicht: 1119, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was gehört zum Glas Container?
Zum Glascontainer gehören alle Arten von Glasverpackungen, wie zum Beispiel Flaschen, Gläser, Behälter und auch Trinkgläser. Auch Glasdeckel und -verschlüsse können in den Glascontainer entsorgt werden. Es ist wichtig, dass das Glas sauber und frei von Verunreinigungen ist, damit es recycelt werden kann. Nicht zum Glascontainer gehören hitzebeständiges Glas wie z.B. Ceranglas, Glühbirnen, Spiegel oder Fensterglas, da diese speziell entsorgt werden müssen. Es ist wichtig, dass das Glas vor dem Einwurf in den Container nicht zerbrochen wird, um Verletzungsgefahr zu vermeiden. **
-
Welches Glas in welchen Container?
Welches Glas in welchen Container? Es ist wichtig, Glas je nach Farbe und Art richtig zu trennen, um eine effiziente Recyclingpraxis zu gewährleisten. Klarglas, wie z.B. Trinkgläser oder Konservengläser, gehört in den Container für Weißglas. Buntglas, wie z.B. grüne oder braune Flaschen, sollte in den Container für Buntglas gegeben werden. So wird sichergestellt, dass das Glas effektiv recycelt werden kann und die Umwelt geschont wird. Es ist ratsam, sich an die örtlichen Recyclingrichtlinien zu halten, um eine korrekte Entsorgung sicherzustellen. **
-
Ist Glas ein Kunststoff?
Nein, Glas ist kein Kunststoff. Kunststoffe sind organische Polymere, die aus wiederholenden Moleküleinheiten bestehen, während Glas aus anorganischen Materialien wie Siliziumdioxid hergestellt wird. Glas hat eine amorphe Struktur, während Kunststoffe eine kristalline oder halbkristalline Struktur haben können. Zudem hat Glas eine höhere Härte und Temperaturbeständigkeit im Vergleich zu den meisten Kunststoffen. Letztendlich sind Glas und Kunststoffe unterschiedliche Materialien mit unterschiedlichen Eigenschaften und Herstellungsprozessen. **
-
In welchen Container kommt Schwarzes Glas?
In welchen Container kommt Schwarzes Glas? Schwarzes Glas gehört in den Altglascontainer, da es wie alle anderen Glasarten recycelbar ist. Beim Recyclingprozess wird das schwarze Glas eingeschmolzen und zu neuen Glasprodukten wie Flaschen oder Gläsern verarbeitet. Es ist wichtig, schwarzes Glas vom Restmüll zu trennen, um Ressourcen zu schonen und die Umwelt zu schützen. Achten Sie darauf, dass das schwarze Glas sauber und ohne Fremdkörper wie Deckel oder Etiketten entsorgt wird, um eine reibungslose Wiederverwertung zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.